《数据安全法》即将生效,连云港海事局这样落实海事信息数据安全
随着《中华人民共和国数据安全法》正式施行日期的临近,各行各业都在积极部署数据安全合规工作。作为维护水上交通安全和防治船舶污染的重要力量,连云港海事局深知海事数据安全的重要性。该局未雨绸缪,结合海事管理实际,采取了一系列扎实有效的措施,确保《数据安全法》在海事信息系统和数据管理中落地生根。
一、提高站位,强化数据安全责任意识
连云港海事局高度重视数据安全工作,专门组织全局干部职工深入学习《数据安全法》的立法背景、核心要义和主要内容。通过专题培训、讲座和研讨,使大家深刻认识到,海事数据不仅涉及船舶动态、船员信息、港口作业等敏感内容,还关系到国家安全和公共利益。全局上下牢固树立“数据安全无小事”的责任意识,明确各部门、各岗位在数据处理活动中的安全保护义务。
二、全面梳理,摸清海事数据家底
为落实数据分类分级保护要求,连云港海事局对现有海事业务系统、数据库和各类数据资源进行了全面清点盘查。从船舶登记、危险货物申报、通航环境管理,到视频监控、AIS(船舶自动识别系统)数据、电子巡航记录等,逐一梳理数据来源、存量、流向和使用场景。根据数据的重要程度和一旦泄露可能造成的危害,初步建立了海事数据分类分级清单,为后续差异化安全管理奠定基础。
三、健全制度,构建数据全生命周期管理体系
参照《数据安全法》确立的各项制度,连云港海事局修订完善了内部数据安全管理规定和操作规程,覆盖数据采集、存储、使用、加工、传输、提供、公开等全生命周期。具体措施包括:
- 严把数据采集入口关,确保数据来源合法、内容准确、授权清晰。
- 完善数据存储安全防护,采用加密存储、访问控制、备份恢复等技防手段。
- 规范数据内部使用和对外提供流程,实行审批备案制,严禁违规查询、复制和传播敏感数据。
- 建立数据安全应急处置预案,定期开展演练,提升数据安全事件应对能力。
四、技术赋能,筑牢数据安全防护屏障
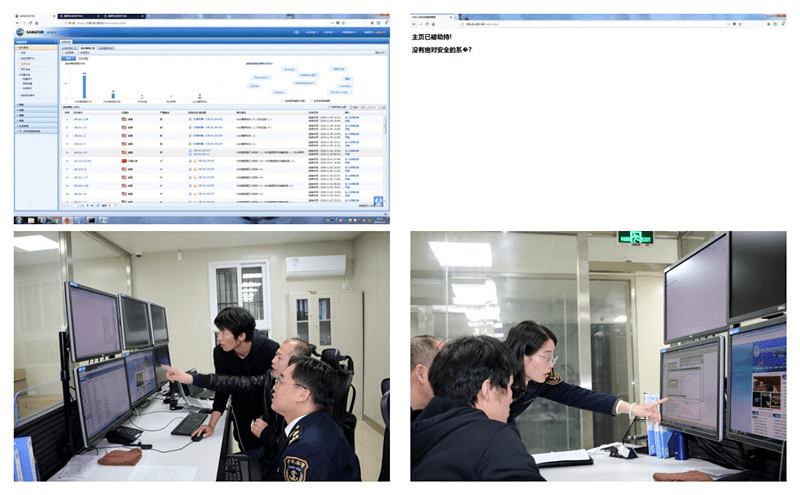
连云港海事局积极运用技术手段提升数据安全保障水平。在网络安全防护方面,部署了防火墙、入侵检测、漏洞扫描等系统,定期开展风险评估和渗透测试。针对关键业务数据,采取数据库审计、数据防泄漏(DLP)、日志留存等措施,做到操作留痕、行为可追溯。加强对移动介质和终端设备的管理,防止因人员操作不当造成数据泄露。
五、注重协同,形成内外部数据安全合力
海事数据安全离不开相关部门和港航企业的协作。连云港海事局主动加强与公安、网信、港口等单位的沟通联系,建立信息共享和联动处置机制。在与外部单位进行数据交换时,依法签订数据安全协议,明确双方责任和义务。该局还向辖区港航企业、代理和船员宣传《数据安全法》要求,引导各方共同维护海事数据安全生态。
六、监督问效,确保各项措施落地见效
为防止制度执行“挂空挡”,连云港海事局将数据安全纳入内部监督检查和绩效考核范畴,定期对各部门数据安全责任落实情况进行抽查和通报。对发现的问题隐患,建立台账,限期整改,并跟踪复查。通过常态化监督,推动数据安全管理工作从“被动应对”向“主动防范”转变。
《数据安全法》的施行,对海事数据管理既是挑战也是契机。连云港海事局将继续秉持安全与发展并重的理念,一手抓数据依法合理有效利用,一手抓数据安全保障能力提升,努力为海事事业高质量发展和港航经济健康运行提供坚实的数据安全支撑。
如若转载,请注明出处:http://www.hyshangwu.com/product/41.html
更新时间:2026-10-15 01:31:35